文章進階EN
Taking the MCP Mix-Up Attack Apart: A Runnable Walkthrough of the RFC 9207 Defense
來源 小惡魔 - AppleBOY人物 AppleBOY
讀原文(在新分頁開啟原站)連到 小惡魔 - AppleBOY
摘要
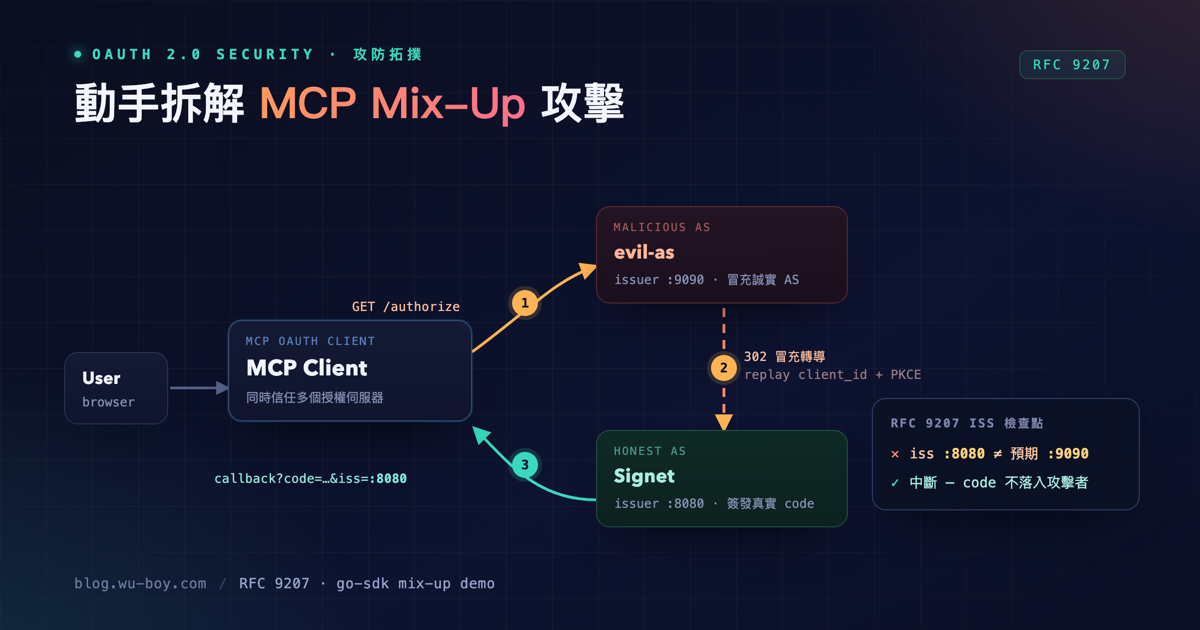
透過 Go 程式碼實作,完整演示 MCP 環境下的「授權伺服器混淆攻擊」與防禦機制。讀者可手動觸發攻擊並觀察權限碼被竊取,再透過加入 RFC 9207 的 Iss 參數比對來阻斷攻擊。看完後能掌握為何 State 與 PKCE 無法防範此類攻擊,以及如何在客戶端自行實現 Iss 驗證。
A hands-on walkthrough demonstrating a mix-up attack on MCP OAuth flows and how RFC 9207 issuer validation blocks it.
摘要、重點與章節標題由語言模型整理,細節(誰說的、數字、先後)可能有誤;要引用請以原始內容為準。
重點
- 實作三個 Go 程式模擬攻擊者、受害者與正當授權伺服器。
- 演示攻擊者如何利用混淆攻擊竊取有效的存取權限碼。
- 展示啟用 RFC 9207 Iss 比對後,攻擊如何在交換前被阻斷。
提到的工具與公司
- Go
- RFC 9207
- OAuth
- PKCE
- Signet
- go-sdk v1.6.1
- Claude Code
適合誰看
正在開發或維護 MCP 客戶端、需要深入理解 OAuth 安全機制與授權伺服器混淆攻擊的開發者。
摘要依據
- 講者
- AppleBOY
- 依據
- 文章全文
為什麼排在這裡
- 人氣
- 0.75
- 新鮮
- 0.73
在主題頁與搜尋結果裡,名次由相關、人氣、新鮮三個分數決定;這一頁沒有搜尋的關鍵字,所以沒有相關分數。排序怎麼算
相關內容
- 當 MCP Client 同時信任多個授權伺服器:用 RFC 9207 堵住 Mix-Up 攻擊文章 ・ 小惡魔 - AppleBOY ・
- When an MCP Client Trusts Multiple Authorization Servers: Stopping Mix-Up Attacks with RFC 9207文章 ・ 小惡魔 - AppleBOY ・
- The Dark Side of MCP ServersPodcast ・ Agentic Conversations(原 MLOps.community) ・ 1 小時 10 分 ・
- Building MCP servers with Entra ID and pre-authorized clients文章 ・ pamela fox's blog ・
- Enterprise-Managed Authorization: Zero-touch OAuth for MCP文章 ・ Model Context Protocol Blog ・
- MCP 2.0 What Changes, What Breaks, and What You Need to Do About It影片 ・ AAIF Live ・ 22 分鐘 ・
這個來源最近的內容
摘要由 AI 根據原文產生,可能有誤;完整內容請看原站。讀原文(在新分頁開啟原站)