1文章進階EN
Letting Claude Code Talk to Jira Safely: OAuth Login and Refresh Tokens in the New go-jira
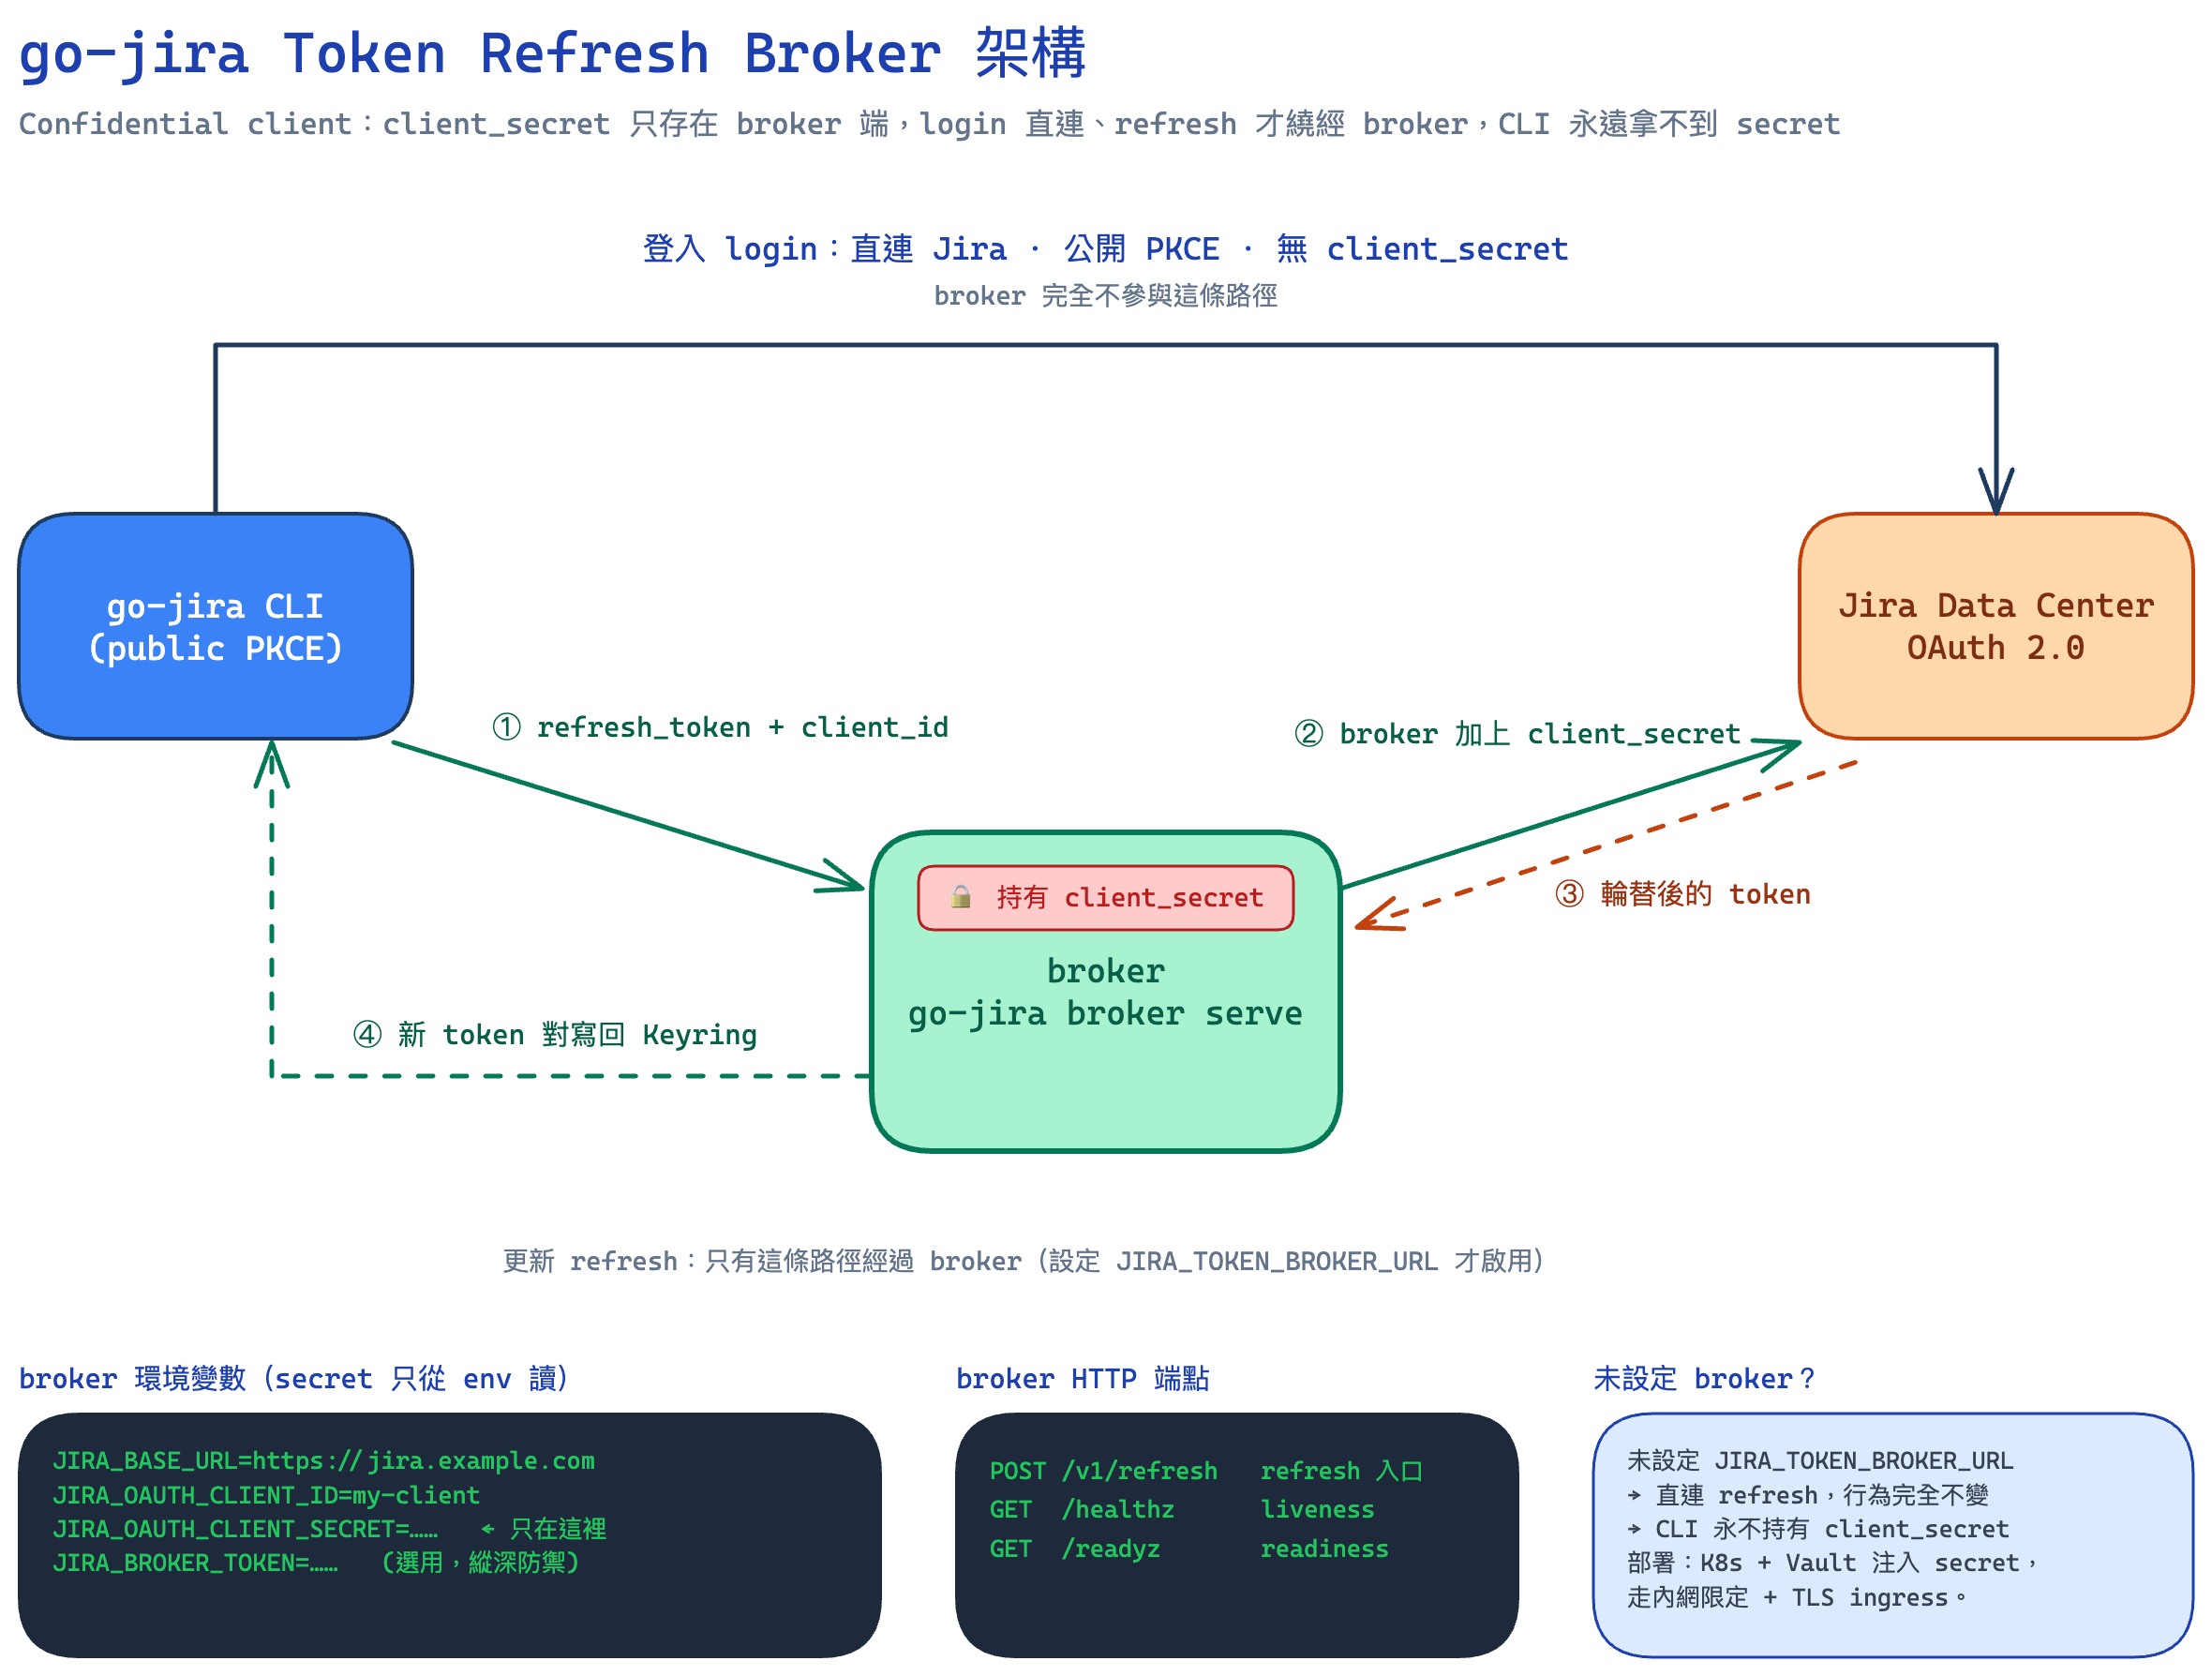
介紹 go-jira 工具如何將 Jira 的認證方式從易洩漏的個人存取金鑰(PAT)改為 OAuth 登入與重新整理金鑰。透過將重新整理金鑰儲存於作業系統金鑰圈,並使用短期存取金鑰,能有效防止 AI 工具誤讀或洩漏後造成長期危害。
部落格 ・ 台灣 ・ 繁體中文 ・ A 級 ・ 28 筆內容 ・ 最近更新 2026/09/01
台灣;AppleBOY 的技術部落格:近期整個系列在寫 MCP(2026-07-28 規格更新全解析、告別 DCR 改用 CIMD 的實戰),之前是 Go 與 DevOps;每篇有中英兩版
依人氣
介紹 go-jira 工具如何將 Jira 的認證方式從易洩漏的個人存取金鑰(PAT)改為 OAuth 登入與重新整理金鑰。透過將重新整理金鑰儲存於作業系統金鑰圈,並使用短期存取金鑰,能有效防止 AI 工具誤讀或洩漏後造成長期危害。
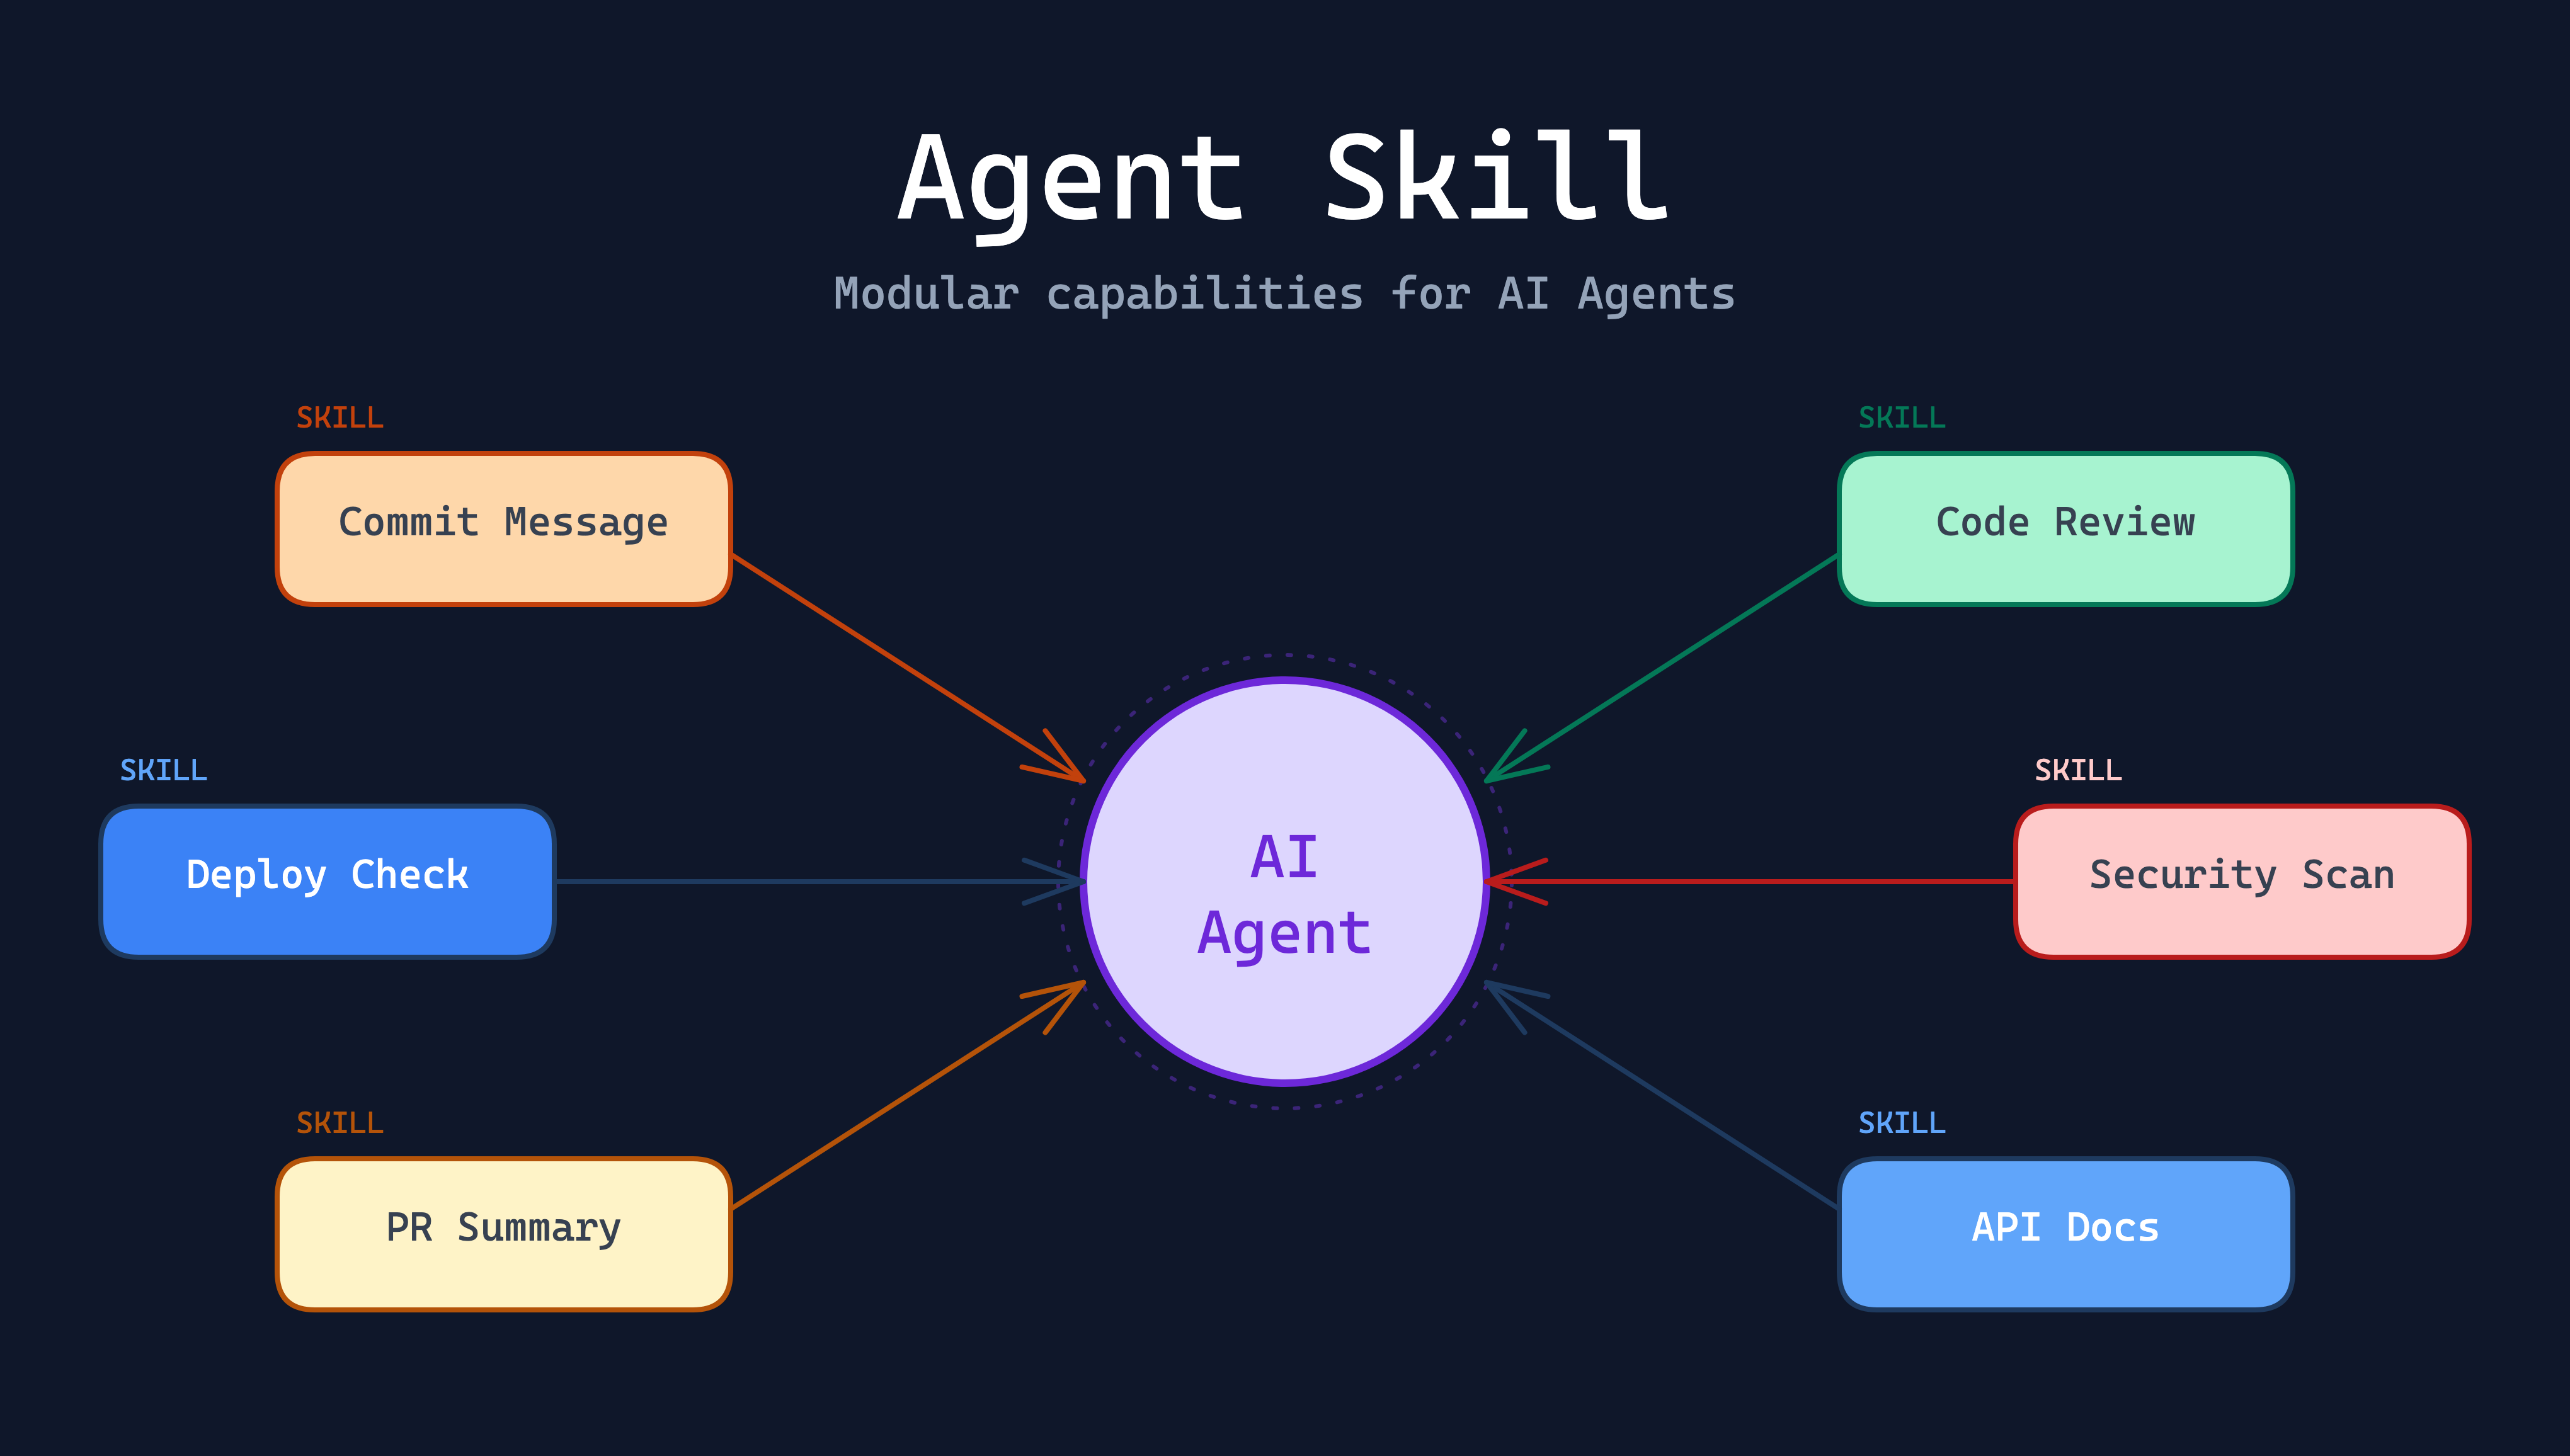
介紹 Agent Skill 概念,將 AI 代理的專業知識模組化為可重複使用的技能單元,解決記憶遺失與需求重複描述的問題。透過將隱性經驗轉化為標準化流程,提升軟體開發效率並推動工程師角色從執行者轉變為策略者。
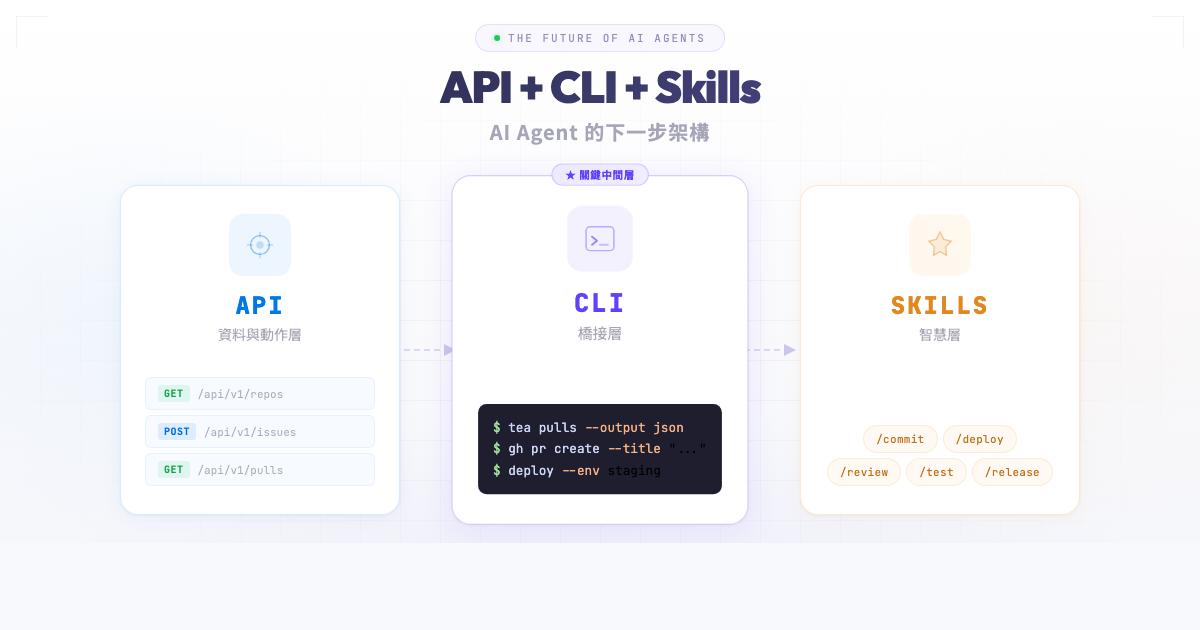
提出 API + CLI + Skills 三層架構,讓產品能高效支援 AI Agent 操作。透過 Basecamp 與 Google Workspace 的實例,說明 CLI 如何提供確定性執行與零整合成本,並強調 Go 語言在建構…
深入解析「Agent Skill」概念,說明其如何將專業知識模組化,讓 AI 代理能像熟練專家一樣執行任務。文章透過對比傳統 CLI 工具與單一 Markdown 檔案的實作差異,展示如何將程式碼經驗轉化為標準作業程式,提升開發效率與知識…
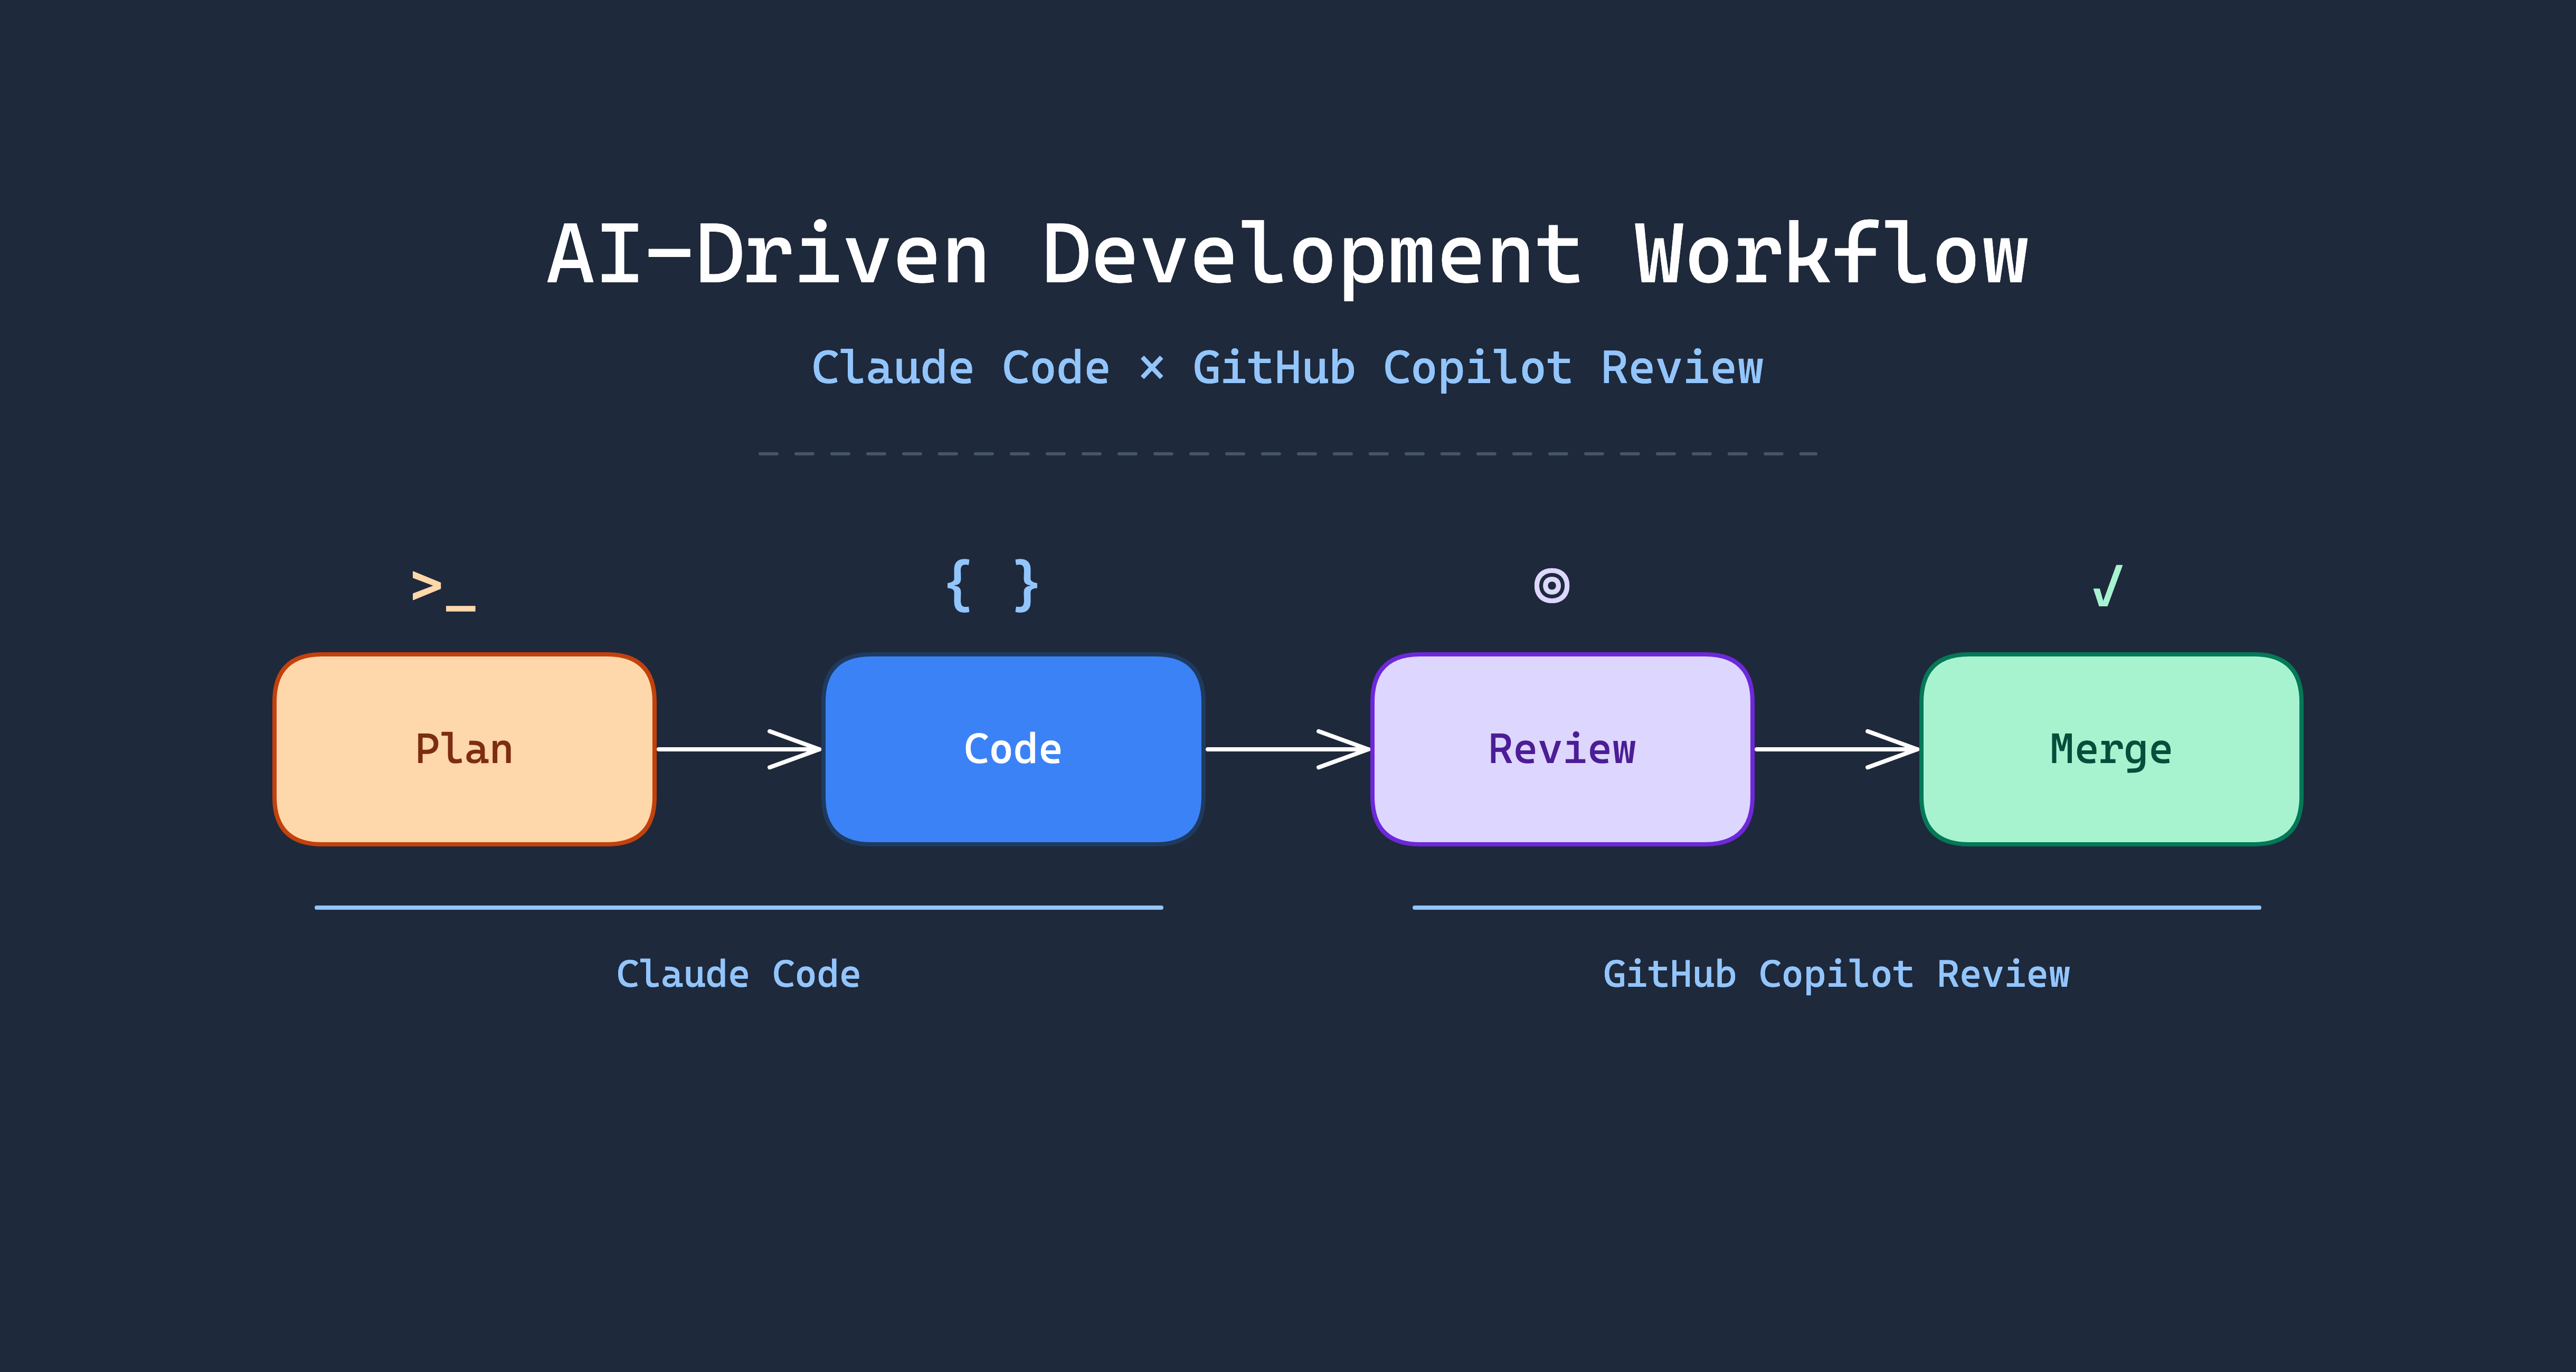
分享結合 Claude Code 與 GitHub Copilot Review 的開發工作流,展示如何透過 AI 自動完成規劃、實作、最佳化與審查迴圈,大幅縮短開發時間並提升程式碼品質。
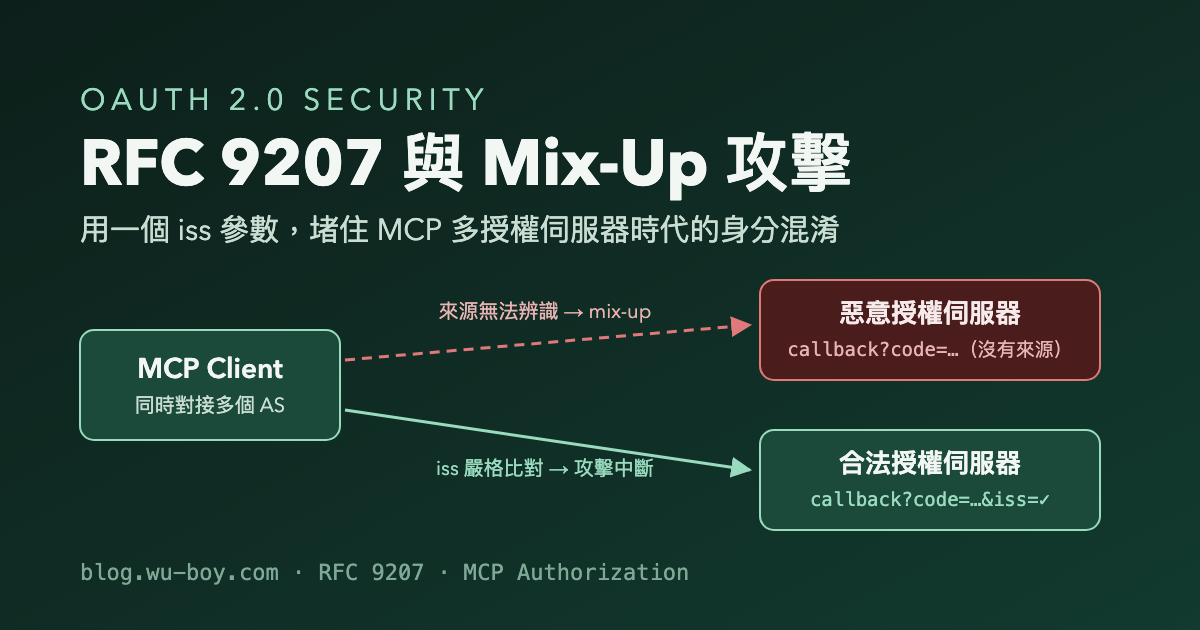
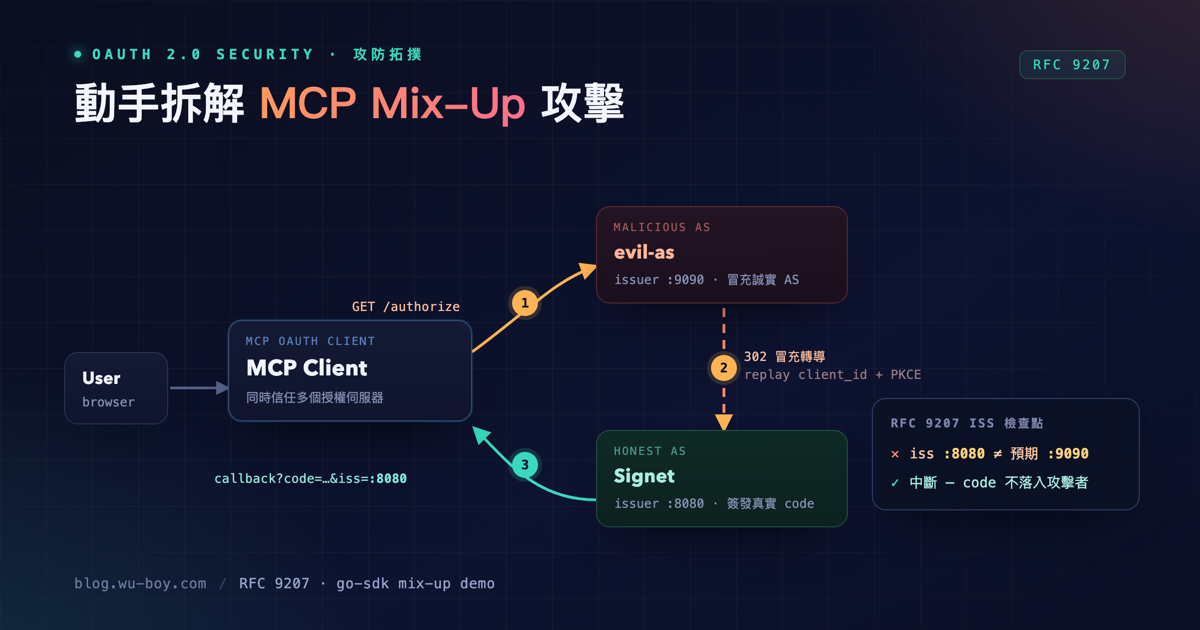
探討 MCP 協議中一個 Client 同時信任多個授權伺服器時,可能發生的「授權伺服器混淆攻擊」。作者解釋了為何現有機制無法防禦此類攻擊,並詳述 IETF 如何透過 RFC 9207 強制在授權回應中加入 issuer 參數來解決問題。
深入解析 MCP 2026-07-28 規格更新,涵蓋從無狀態核心、MRTR 重試機制到 Tasks 擴充與安全強化。讀者可掌握如何讓 MCP 協定更易於水平擴展、在無 session 環境下完成互動,以及讓 gateway 安全觀察請求…
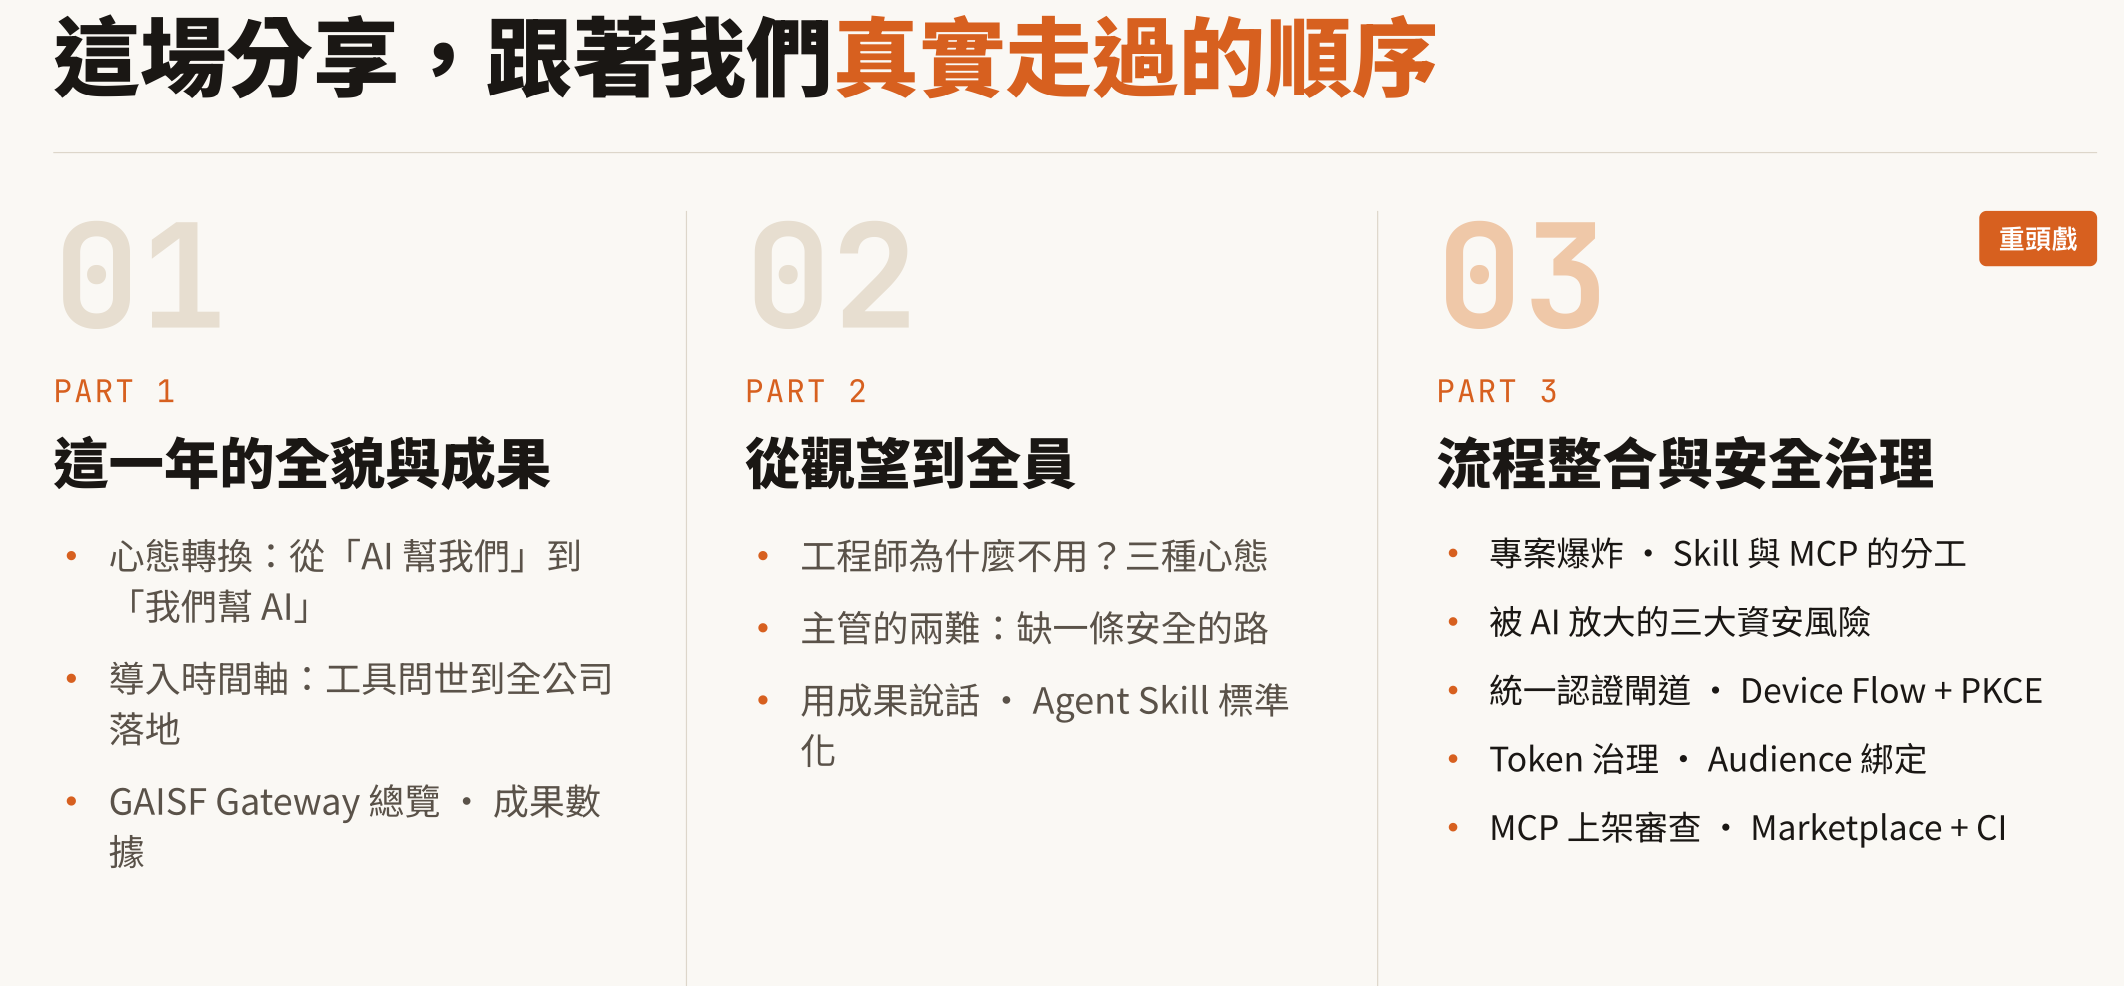
記錄公司從試點到全面採用 AI 編碼的歷程,分享如何透過建立統一認證閘道與市場機制解決安全疑慮。讀者可學習如何將個人技巧標準化、設計安全架構以促進團隊採用,並掌握從「AI 幫我們」到「我們幫 AI」的思維轉變。
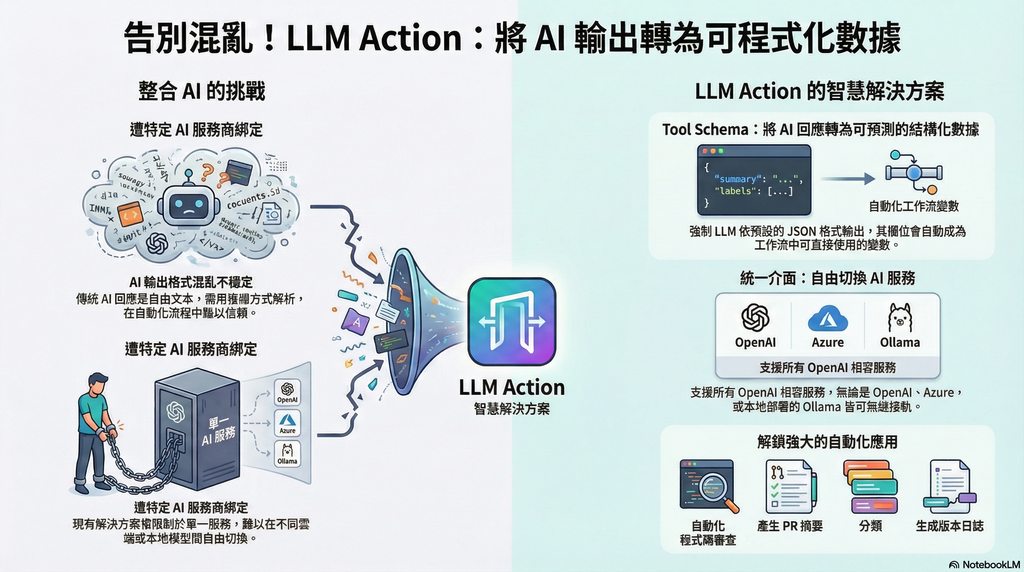
介紹 LLM Action 如何透過 Tool Schema 結構化輸出,解決大型語言模型在自動化流程中難以解析的問題。讀者可學習如何定義 JSON Schema 讓 AI 產出可預測的資料,並串接 OpenAI、Ollama 等多種服務…
分享將 Claude Code 與 GitHub Copilot Review 整合的開發流程,透過自動化迴圈大幅縮短 PR Review 時間。
依發布時間
解析 MCP 2026-07-28 規範更新,從依賴雙向會話轉向無狀態、可路由且可快取的 Web 架構模型。讀者能了解如何解決黏著路由與滾動部署問題,並掌握無會話互動與安全閘道觀察的具體做法。
深入解析 MCP 2026-07-28 規格更新,涵蓋從無狀態核心、MRTR 重試機制到 Tasks 擴充與安全強化。讀者可掌握如何讓 MCP 協定更易於水平擴展、在無 session 環境下完成互動,以及讓 gateway 安全觀察請求…
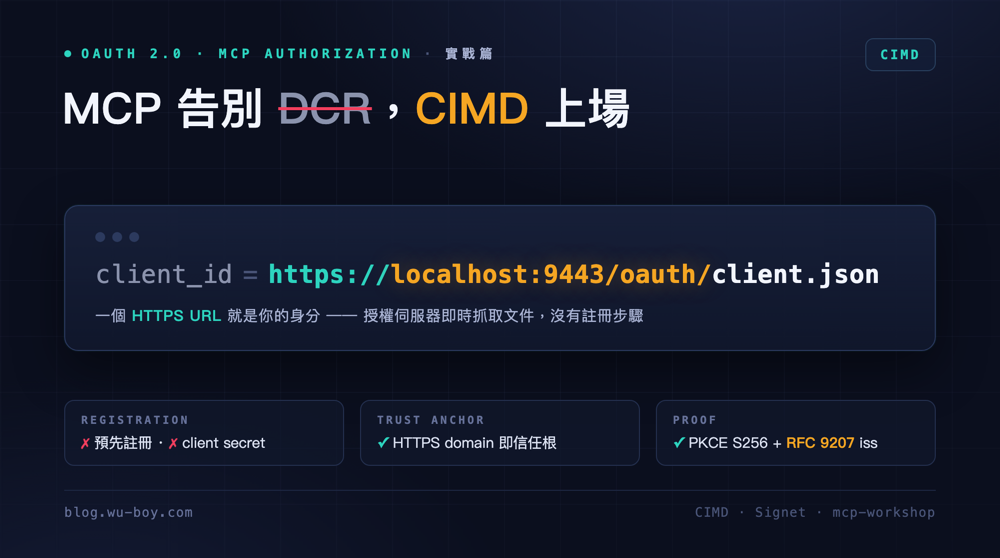
詳細解說 MCP 規範更新後,動態客戶端註冊 (DCR) 被正式廢棄,改用客戶端 ID 元資料檔案 (CIMD) 的實作流程。
實戰演示 MCP 新標準 CIMD 授權流程,取代已棄用的 DCR。讀者可透過 Go 程式碼與 Signet 伺服器,將 HTTPS URL 直接作為 client_id 完成認證並呼叫 MCP 工具。
透過 Go 程式碼實作,完整演示 MCP 環境下的「授權伺服器混淆攻擊」與防禦機制。讀者可手動觸發攻擊並觀察權限碼被竊取,再透過加入 RFC 9207 的 Iss 參數比對來阻斷攻擊。
探討 MCP 協議中一個 Client 同時信任多個授權伺服器時,可能發生的「授權伺服器混淆攻擊」。作者解釋了為何現有機制無法防禦此類攻擊,並詳述 IETF 如何透過 RFC 9207 強制在授權回應中加入 issuer 參數來解決問題。
深入解析 MCP 協議中因支援多個授權伺服器而產生的「授權伺服器混用攻擊」,並說明為何需要 RFC 9207 規範來驗證回應來源。
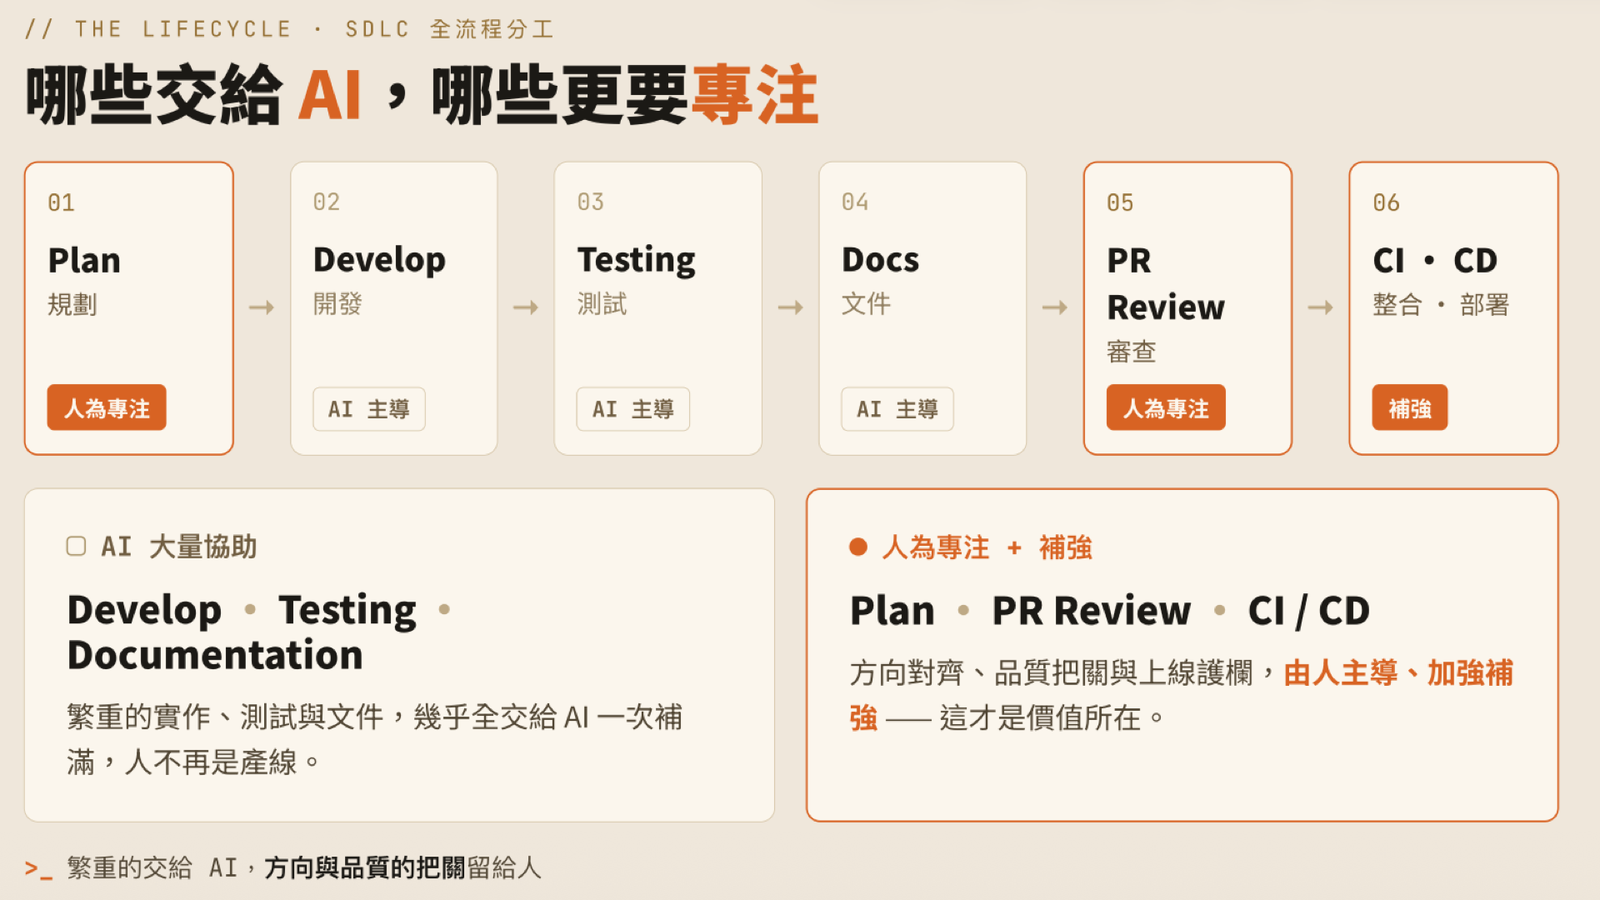
回顧一場實作工作坊,教導如何運用 Claude Code、Agent Skill 與 MCP 建立完整的 AI 開發工作流。讀者能學習如何撰寫精確需求、自動化程式碼審查與提交,並掌握工程師在 AI 時代的新價值。
回顧一場實戰工作坊,教導如何運用 Claude Code 搭配 Agent Skill 與 MCP 架構,將 AI 融入軟體開發生命週期。
記錄公司從試點到全面採用 AI 編碼的歷程,分享如何透過建立統一認證閘道與市場機制解決安全疑慮。讀者可學習如何將個人技巧標準化、設計安全架構以促進團隊採用,並掌握從「AI 幫我們」到「我們幫 AI」的思維轉變。
記錄一家公司從少數人試用到全公司落地 AI Agentic Coding 的實戰經驗,涵蓋心態轉變、導入時程與產出資料。讀者可學習如何建立統一認證閘道與 Marketplace 審查機制,解決資安疑慮並推動全員使用。
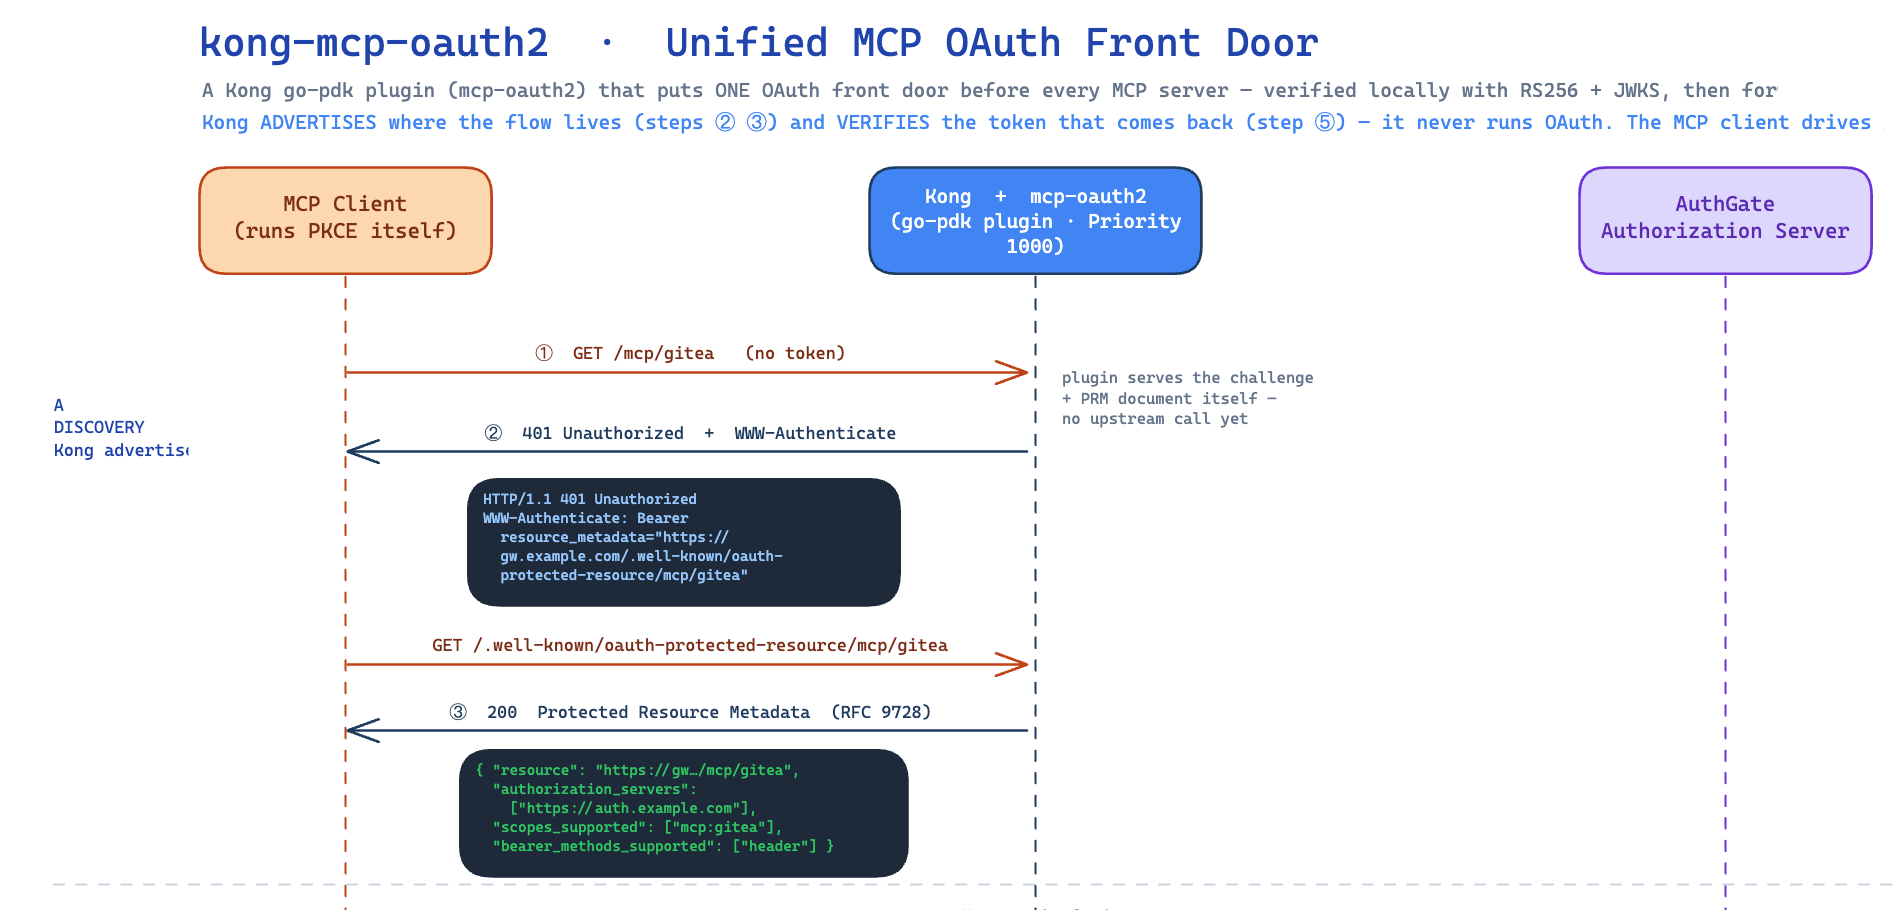
介紹如何透過 Kong 與 Signet 建立統一的 OAuth2 門戶,解決多個 MCP 伺服器各自收集長期有效個人存取金鑰(PAT)的安全風險。
指出企業內部 MCP Server 各自使用長期有效的 PAT 導致安全與稽核困難,並示範如何用 Kong 搭配 Signet 建立統一 OAuth2 入口。
介紹 go-jira 工具如何將 Jira 的認證方式從易洩漏的個人存取金鑰(PAT)改為 OAuth 登入與重新整理金鑰。透過將重新整理金鑰儲存於作業系統金鑰圈,並使用短期存取金鑰,能有效防止 AI 工具誤讀或洩漏後造成長期危害。
介紹 go-jira 新版如何透過 OAuth 與 Refresh Token 機制,將 Jira 認證從易被 AI 讀取的 PAT 改為收存在作業系統 Keyring 的短效 token。
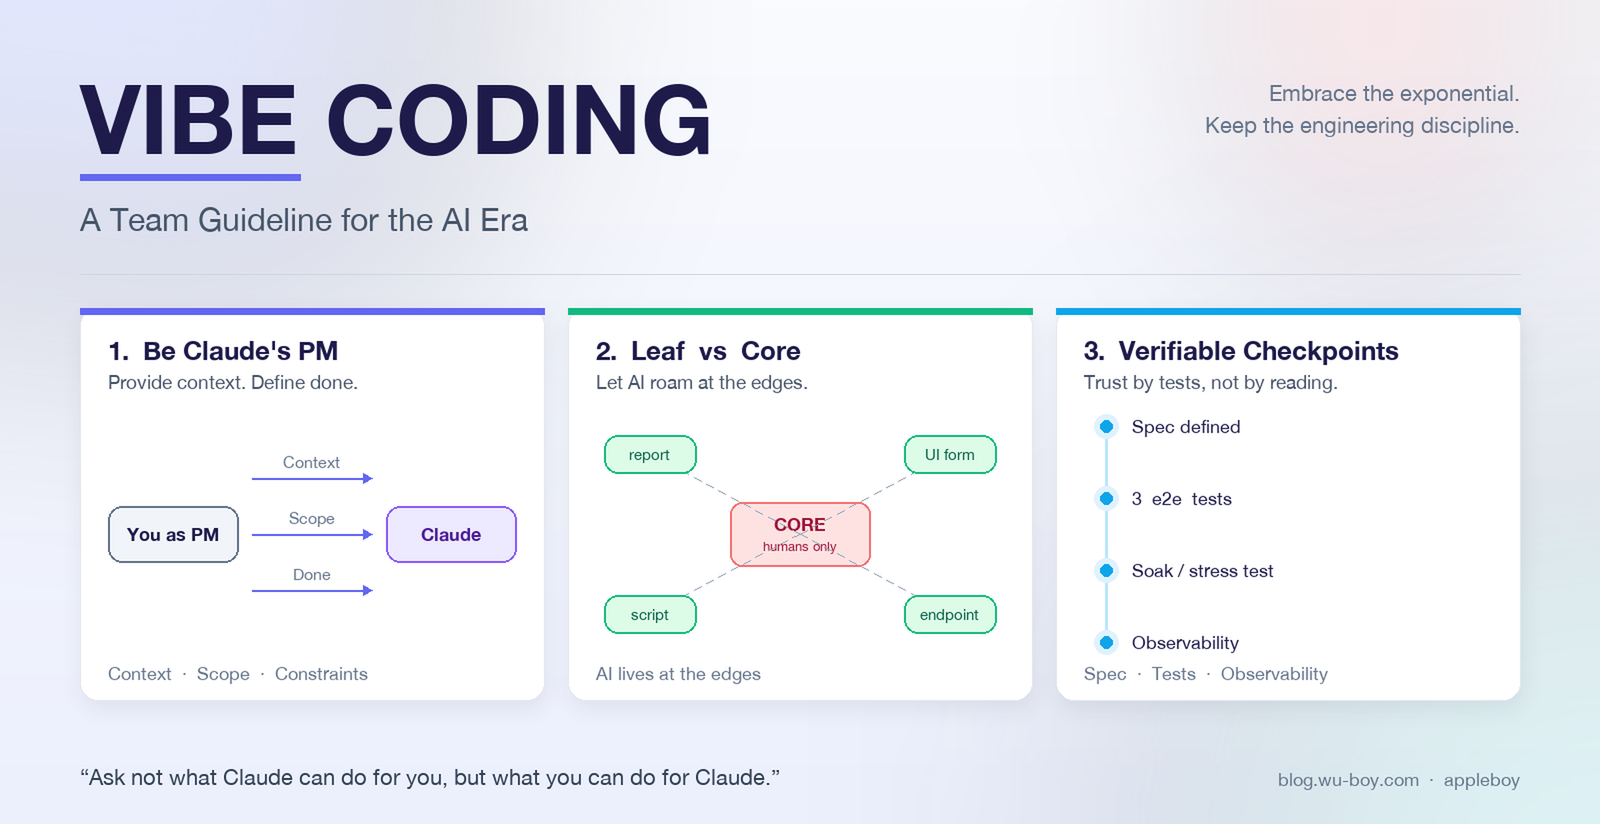
基於 Erik Schluntz 的演講,提出在 AI 編碼時代如何透過「Vibe Coding」規範來平衡效率與品質。作者定義了 AI 輔助編碼與真正 Vibe Coding 的差異,並提出四項黃金法則,強調將核心架構保留給人類,僅在葉…
整理 Erik Schluntz 演講,提出在 AI 程式設計時代建立團隊規範,區分「AI 輔助寫 code」與「Vibe Coding」,強調信任 AI 完成大塊工作並透過抽象層驗證。
提出 API + CLI + Skills 三層架構,讓產品能快速支援 AI Agent。透過將 API 轉化為終端指令,並用 Skills 教導 Agent 如何組合工具完成任務,解決了直接呼叫 API 的摩擦與複雜問題。
提出 API + CLI + Skills 三層架構,讓產品能高效支援 AI Agent 操作。透過 Basecamp 與 Google Workspace 的實例,說明 CLI 如何提供確定性執行與零整合成本,並強調 Go 語言在建構…
分享結合 Claude Code 與 GitHub Copilot Review 的開發工作流,展示如何透過 AI 自動完成規劃、實作、最佳化與審查迴圈,大幅縮短開發時間並提升程式碼品質。