文章進階EN
MCP Officially Says Goodbye to DCR: Hands-On CIMD with Signet — an HTTPS URL Is Your client_id
來源 小惡魔 - AppleBOY人物 AppleBOY
讀原文(在新分頁開啟原站)連到 小惡魔 - AppleBOY
摘要
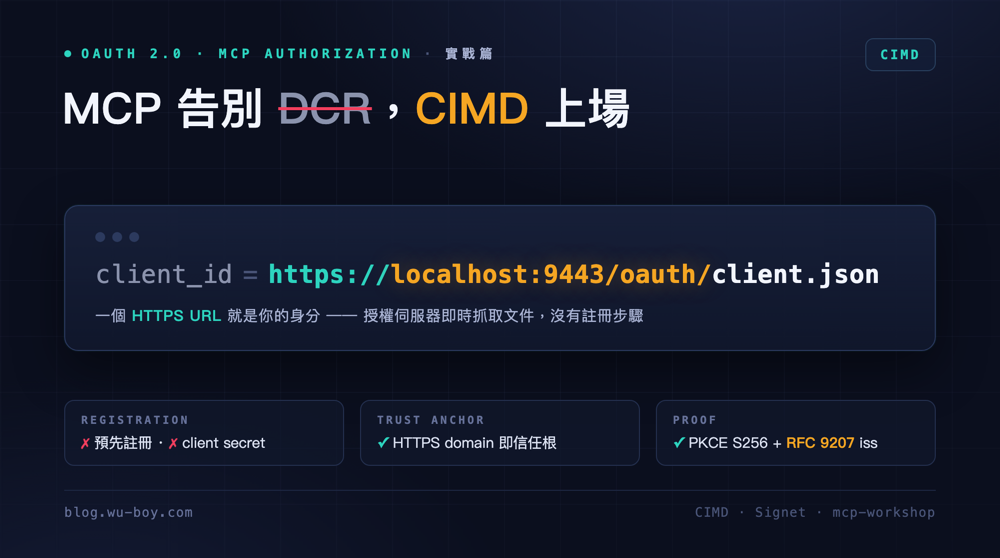
詳細解說 MCP 規範更新後,動態客戶端註冊 (DCR) 被正式廢棄,改用客戶端 ID 元資料檔案 (CIMD) 的實作流程。透過 Go 程式碼示範,從建立本地證書、發布元資料 JSON 到完成 OAuth 授權與驗證,讓讀者理解「HTTPS URL 即為客戶身份」的核心機制。
A hands-on tutorial implementing the new MCP CIMD authorization flow, replacing the deprecated DCR with HTTPS-based client identity management using Go and Signet.
摘要、重點與章節標題由語言模型整理,細節(誰說的、數字、先後)可能有誤;要引用請以原始內容為準。
重點
- MCP 規範將動態客戶端註冊 (DCR) 廢棄,改用客戶端 ID 元資料檔案 (CIMD)。
- 客戶端身份由 HTTPS URL 的元資料檔案定義,授權伺服器會即時抓取驗證。
- 示範包含 Go 程式實作、Signet 授權伺服器設定與 Claude Code 整合步驟。
提到的工具與公司
- Go
- Signet
- Claude Code
- RFC 9207
- PKCE
- CIMD
適合誰看
正在開發或維護 MCP 相關系統、需要實作 OAuth 2.0 或 CIMD 規範的工程師。
摘要依據
- 講者
- AppleBOY
- 依據
- 文章全文
為什麼排在這裡
- 人氣
- 0.75
- 新鮮
- 0.78
在主題頁與搜尋結果裡,名次由相關、人氣、新鮮三個分數決定;這一頁沒有搜尋的關鍵字,所以沒有相關分數。排序怎麼算
相關內容
- MCP 正式告別 DCR:用 Signet 實戰 CIMD,一個 HTTPS URL 就是你的 client_id文章 ・ 小惡魔 - AppleBOY ・
- Introduction to OAuth Client ID Metadata Document (CIMD)文章 ・ 小惡魔 - AppleBOY ・
- Building MCP servers with Entra ID and pre-authorized clients文章 ・ pamela fox's blog ・
- MCP 2.0 What Changes, What Breaks, and What You Need to Do About It影片 ・ AAIF Live ・ 22 分鐘 ・
- Enterprise-Managed Authorization: Zero-touch OAuth for MCP文章 ・ Model Context Protocol Blog ・
- The 2026-07-28 MCP Specification Release Candidate文章 ・ Model Context Protocol Blog ・
這個來源最近的內容
摘要由 AI 根據原文產生,可能有誤;完整內容請看原站。讀原文(在新分頁開啟原站)