讀原文(在新分頁開啟原站)連到 小惡魔 - AppleBOY
摘要
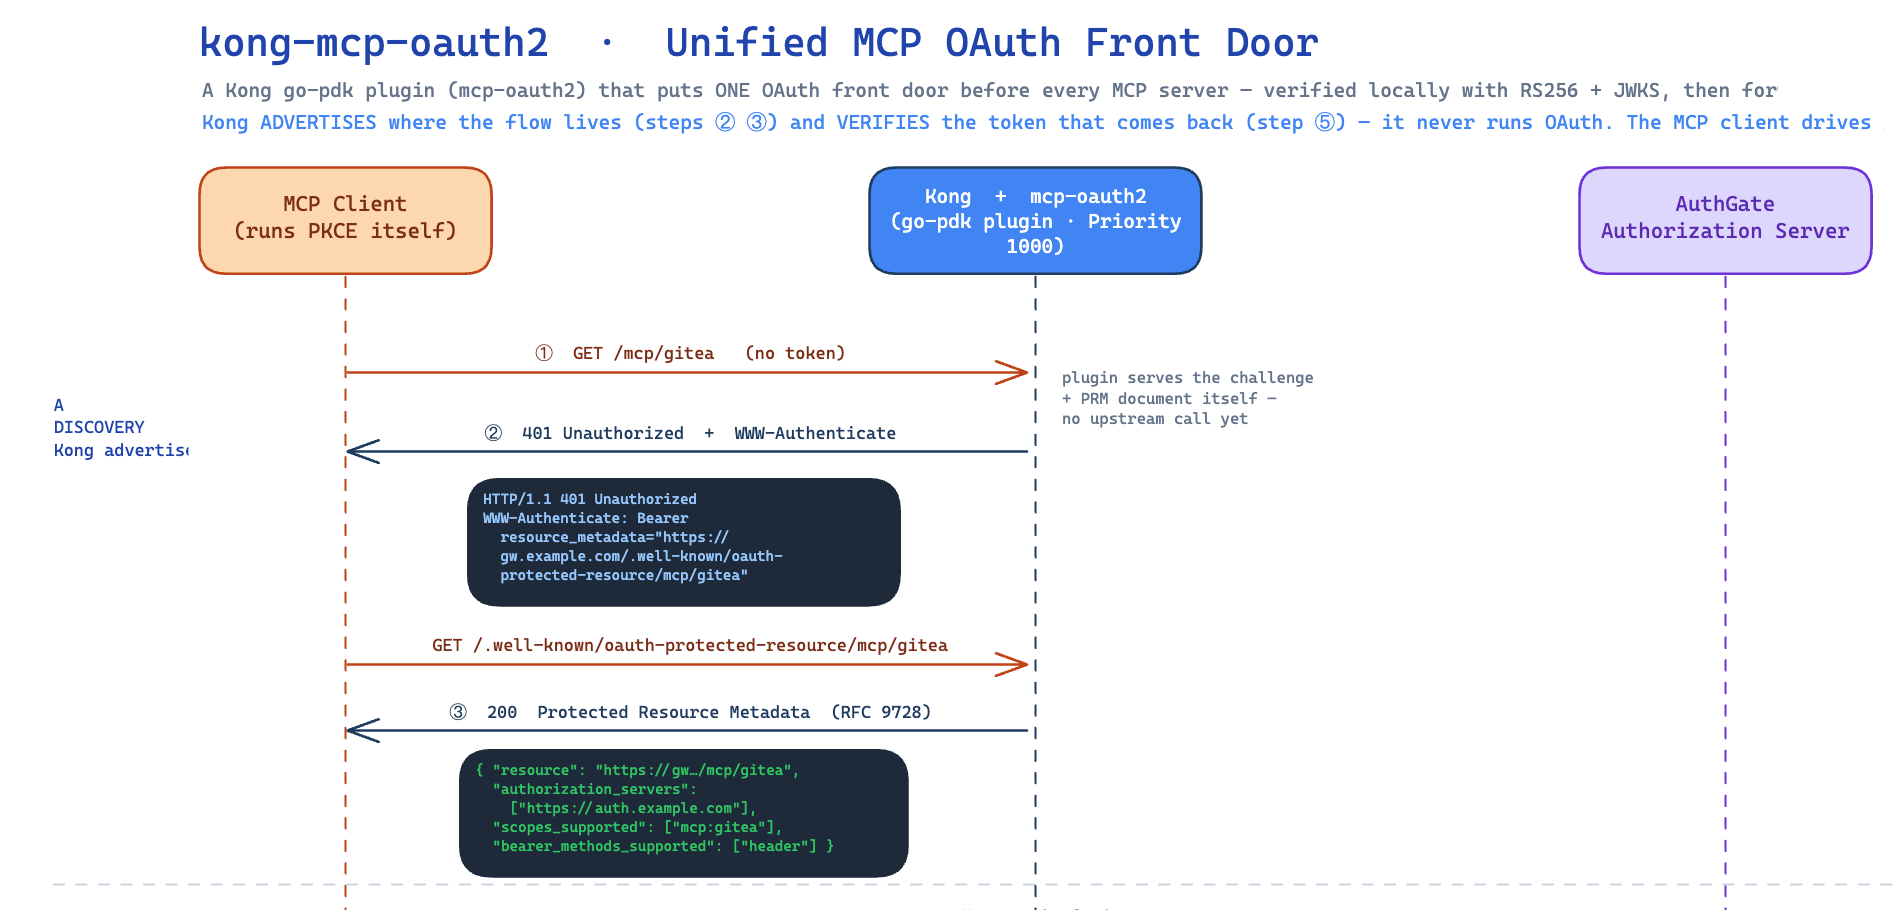
指出企業內部 MCP Server 各自使用長期有效的 PAT 導致安全與稽核困難,並示範如何用 Kong 搭配 Signet 建立統一 OAuth2 入口。透過 RS256 離線驗證與短效 access token,解決憑證外洩與驗證邏輯分散的問題。
This article demonstrates how to replace scattered MCP PATs with a unified OAuth2 gateway using Kong and Signet for better security and auditability.
摘要、重點與章節標題由語言模型整理,細節(誰說的、數字、先後)可能有誤;要引用請以原始內容為準。
重點
- 解決 MCP Server 各自收 PAT 造成的長期憑證外洩風險。
- 利用 Kong 外掛與 Signet 實現單一 OAuth2 認證入口。
- 採用 RS256 與 JWKS 確保金鑰安全與自動輪替機制。
提到的工具與公司
- Kong
- Signet
- Gitea
- Sentry
- RS256
- JWKS
適合誰看
負責企業內部 API 架構、安全認證或 MCP Server 運維的開發人員。
摘要依據
- 講者
- AppleBOY
- 依據
- 文章全文
為什麼排在這裡
- 人氣
- 0.75
- 新鮮
- 0.63
在主題頁與搜尋結果裡,名次由相關、人氣、新鮮三個分數決定;這一頁沒有搜尋的關鍵字,所以沒有相關分數。排序怎麼算
相關內容
- Stop Letting Every MCP Server Collect Its Own PAT: A Unified OAuth2 Front Door with Kong + Signet文章 ・ 小惡魔 - AppleBOY ・
- Enterprise-Managed Authorization: Zero-touch OAuth for MCP文章 ・ Model Context Protocol Blog ・
- 當 MCP Client 同時信任多個授權伺服器:用 RFC 9207 堵住 Mix-Up 攻擊文章 ・ 小惡魔 - AppleBOY ・
- AWS Has 16,000 APIs. Can MCP Handle It?Podcast ・ Agentic Conversations(原 MLOps.community) ・ 42 分鐘 ・
- Building MCP servers with Entra ID and pre-authorized clients文章 ・ pamela fox's blog ・
- MCP 2.0 What Changes, What Breaks, and What You Need to Do About It影片 ・ AAIF Live ・ 22 分鐘 ・
這個來源最近的內容
摘要由 AI 根據原文產生,可能有誤;完整內容請看原站。讀原文(在新分頁開啟原站)